Theo hãng thông tấn Yonhap, giới chức Hàn Quốc đang tiếp tục đẩy mạnh điều tra hàng loạt vụ tấn công mạng nhằm vào các tổ chức tài chính trong bối cảnh Ngân hàng KB Kookmin Bank phát hiện thêm 2.091 người bị ảnh hưởng bởi vụ rò rỉ dữ liệu.
Ngày 26/10, KB Kookmin Bank cho biết qua quá trình rà soát chi tiết dữ liệu và các quy trình liên quan đến hệ thống từng bị tin tặc xâm nhập hồi đầu tháng 10, ngân hàng đã phát hiện thêm 2.091 trường hợp bị lộ thông tin cá nhân.
Trước đó, ngày 2/10, ngân hàng này xác nhận 119 người bị rò rỉ dữ liệu.
Theo ngân hàng KB Kookmin Bank, trong số các trường hợp mới được xác định có 1.631 khách hàng cùng 460 lãnh đạo và nhân viên doanh nghiệp. KB Kookmin Bank nhấn mạnh việc gia tăng số người bị ảnh hưởng không phải do xuất hiện thêm các cuộc tấn công mới mà là kết quả của quá trình kiểm tra kỹ lưỡng hơn đối với hệ thống và dữ liệu liên quan đến vụ việc ban đầu.
Trước đó, ngân hàng cho biết những dữ liệu bị rò rỉ của 119 nạn nhân được xác nhận ban đầu bao gồm họ tên, số điện thoại và địa chỉ. KB Kookmin Bank là một trong hơn 10 tổ chức tài chính tại Hàn Quốc liên tiếp trở thành mục tiêu của các cuộc tấn công mạng xảy ra trong đầu tháng 10.
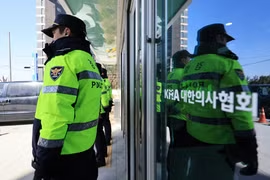
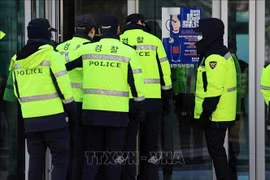
Diễn biến này diễn ra trong bối cảnh cơ quan chức năng Hàn Quốc mở rộng quy mô điều tra đối với các vụ tấn công mạng nhằm vào lĩnh vực tài chính.
Ngày 9/10, Cơ quan Điều tra Quốc gia thuộc Cảnh sát Hàn Quốc cho biết đã bổ sung thêm 15 nhân sự cho nhóm chuyên trách điều tra các cuộc tấn công nhằm vào nhiều tổ chức tài chính, trong đó có Hana Bank, KB Kookmin Bank và Shinhan Bank.
Sau khi tăng cường lực lượng, nhóm điều tra có tổng cộng 43 thành viên. Số nhân sự mới được bổ sung bao gồm các chuyên gia pháp chứng số nhằm hỗ trợ truy vết nguồn gốc và phương thức tiến hành các cuộc tấn công mạng thông qua hợp tác quốc tế.
Động thái này được đưa ra sau khi Tổng thống Lee Jae Myung ngày 6/10 chỉ đạo các cơ quan chức năng huy động thêm nhân lực và nguồn lực để ngăn ngừa, hạn chế thiệt hại từ chuỗi vụ tấn công mạng nhằm vào hệ thống tài chính.
Trước đó, công ty an ninh mạng CrowdStrike của Mỹ cho biết một tin tặc chưa xác định danh tính, đã sử dụng các công cụ tấn công mạng ứng dụng trí tuệ nhân tạo (AI) để đột nhập vào nhiều tổ chức tài chính của Hàn Quốc và đánh cắp dữ liệu.
Trong khi đó, Công ty Bảo hiểm nhân thọ Mirae Asset của Hàn Quốc xác nhận thông tin cá nhân và tín dụng của khách hàng bị rò rỉ sau một vụ xâm nhập hệ thống mạng, buộc cơ quan quản lý tài chính nước này tiến hành kiểm tra khẩn cấp. Đây là vụ rò rỉ dữ liệu do tấn công mạng đầu tiên trong ngành bảo hiểm Hàn Quốc được xác nhận và báo cáo cơ quan chức năng.
Mirae Asset phát hiện dấu hiệu bất thường tại một số hệ thống ngày 25/10 và lập tức triển khai các biện pháp ứng phó. Vụ xâm nhập được xác định xảy ra tại hệ thống tiếp nhận hồ sơ tham gia bảo hiểm của khách hàng và một phần trang web của doanh nghiệp.
Sau khi phối hợp với đơn vị chuyên môn bên ngoài phân tích sự cố, công ty xác nhận dữ liệu cá nhân bị rò rỉ vào sáng 26/10.
Theo thông tin ban đầu, tin tặc được cho là đã truy cập khoảng 41 tệp trong hệ thống. Tuy nhiên, số lượng khách hàng bị ảnh hưởng, loại thông tin bị lộ và phạm vi dữ liệu thực tế bị lấy cắp vẫn đang được xác minh./.
Hàn Quốc triệt phá đường dây dùng AI đánh cắp 8 triệu dữ liệu cá nhân
Trong số các tổ chức bị xâm nhập, có 38 đơn vị ghi nhận thiệt hại thực tế. Nhóm tội phạm đã yêu cầu các nạn nhân nộp khoản tiền chuộc tổng cộng 360 triệu won (khoảng 272.000 USD).